 Jitterbit iPaaS
 Jitterbit EDI
 Jitterbit API Manager
 Jitterbit MCP
 Jitterbit App Builder
 Marketplace
 Management Console
 Cloud Datastore
 Message Queue
 Jitterbit AI

A governança moderna de IA agêntica não é apenas a governança tradicional de IA aplicada a agentes autônomos. É um modelo operacional totalmente novo para gerenciar sistemas de IA que podem acessar dados para tomar decisões e atuar em sistemas empresariais com intervenção humana limitada.
À medida que os agentes de IA se tornam parte dos processos centrais de negócios, a responsabilidade importa mais do que apenas a velocidade. Em uma pesquisa com 1.501 tomadores de decisão de TI, 47% dos entrevistados afirmaram que a responsabilidade da IA era o fator mais importante na avaliação de novas ferramentas baseadas em IA. Entre os entrevistados que trabalham em grandes empresas, esse número subiu para 53% por cento.
O relatório message é claro: as organizações não estão apenas se perguntando se os agentes de IA podem funcionar. Elas querem saber se os sistemas autônomos de IA podem funcionar com segurança e dentro de controles de governança definidos.
O que é governança de IA agêntica?
A governança Agentic AI é a estrutura que as organizações utilizam para definir, monitorar e controlar a forma como os agentes de IA operam nos sistemas de negócios. Uma estrutura sólida de governança de IA baseada em agentes deve definir o que cada agente pode fazer, a quais dados ele tem acesso, quando é necessária a aprovação humana, como as ações são registradas e como as equipes devem reagir quando o comportamento de um agente gera risco.
Isso é crítico porque os agentes de IA fazem mais do que responder a perguntas básicas. Eles podem acionar fluxos de trabalho, atualizar registros, interagir com clientes, acessar dados confidenciais e se coordenar com outros agentes, desencadeando fluxos de trabalho subsequentes. Sem governança, tal autonomia pode criar sérios riscos operacionais.
É a resposta operacional a uma pergunta estratégica: Como sua empresa permite que um sistema autônomo aja em seu nome sem perder a capacidade de responder pelo que ele faz?
Governança tradicional de IA x Governança Agentic AI
Como os agentes de IA são projetados para agir de forma autônoma, eles exigem uma abordagem de governança diferente daquela aplicada à IA tradicional — ou não-agênica —, como a IA generativa, a análise preditiva e as ferramentas de análise de sentimento. Sempre há um ser humano entre o resultado de uma ferramenta de IA não-agente e qualquer ação que possa ser tomada como consequência. O Agentic AI não possui essa barreira de proteção.
Em outras palavras:
- Governança tradicional de IA envolve o monitoramento de um saída. A informação é precisa e isenta de viés? O modelo precisa ser retreinado para melhorar o resultado?
- Governança do Agentic AI envolve o monitoramento do ações IA toma para realizar um objetivo ou tarefa. Isso pode se parecer com monitoramento contínuo para detectar quando os modelos se desviam do comportamento esperado, ou exigir que os agentes busquem aprovação humana para certas ações de alto risco.
Riscos de implantar agentes de IA sem a governança adequada
O maior risco não é que os agentes de IA falhem. É que eles tenham sucesso na tarefa errada, com os dados errados e sem a aprovação correta.
Lacunas de segurança
Agentes de IA criam riscos de segurança e conformidade quando recebem mais acesso do que a tarefa exige. Como agentes autônomos podem interagir com sistemas corporativos, permissões amplas podem expor dados sensíveis, desencadear violações de políticas ou criar problemas regulatórios antes que um humano perceba.
Agentes de IA autônomos precisam de acesso a sistemas e dados para operar com eficácia, mas permissões mal gerenciadas podem criar rapidamente brechas de segurança e conformidade.
Falha em escala
Um agente que alucina uma vez é uma curiosidade. Um agente que alucina em 4.000 transações em um fim de semana é um evento de P&L. Um agente de IA autônomo pode repetir o mesmo erro em vários fluxos de trabalho antes que alguém perceba. A governança em tempo de execução dá às equipes a visibilidade para detectar comportamentos incomuns precocemente e intervir antes que pequenos erros se tornem problemas generalizados.
Falta de responsabilização quando as coisas dão errado
Quando algo dá errado, a pior resposta para “Quem é o responsável por isso?” é o silêncio. Quando um agente de IA entra em ação, a responsabilidade não pode recair exclusivamente sobre a tecnologia. A governança deve deixar a propriedade clara desde o início, para que as equipes saibam quem aprova o escopo do agente, revisa seu comportamento e assume a responsabilidade quando o julgamento humano é necessário.
Como criar uma estrutura de responsabilidade para IA agêntica
A governança eficaz de IA agêntica deve ajudar as equipes a avançarem mais rápido sem perder o controle. Estas melhores práticas de IA agêntica podem ser usadas como ponto de partida:
1. Defina o propósito e os limites de cada agente.
Todo agente de IA deve ter um escopo definido. As equipes devem documentar o que o agente faz, a quais sistemas ele pode acessar, quais dados ele pode usar e quais ações exigem confirmação humana.
2. Aplique o acesso com privilégios mínimos.
Os agentes de IA devem acessar apenas o necessário para concluir as tarefas aprovadas. O controle de acesso baseado em funções e os controles de identidade ajudam a reduzir a exposição a riscos, especialmente quando os agentes interagem com dados sensíveis.
3. Insira supervisão humana em ações de alto risco.
Nem toda decisão deve ser executada de forma autônoma. Ações de alto risco devem exigir revisão e aprovação humana, com escalonamento para operadores humanos.
4. Torne cada ação auditável.
As organizações precisam de trilhas de auditoria que mostrem o que um agente fez, quando ele agiu, quais dados utilizou e se um humano aprovou a ação. Isso apoia a conformidade e a solução de problemas, fortalecendo a confiança.
Monitorar agentes conhecidos não é suficiente, no entanto — as equipes de TI também precisam ser capazes de encontrar e documentar agentes ocultos não autorizados. Sem visibilidade sobre o comportamento deles, esses agentes ocultos podem criar vulnerabilidades de segurança e agir sem supervisão.
5. Planeje para a mudança.
Os sistemas de IA, os processos de negócios, as expectativas regulatórias e as melhores práticas específicas do setor continuarão a evoluir. Trate a governança como uma disciplina operacional, não como uma configuração única.
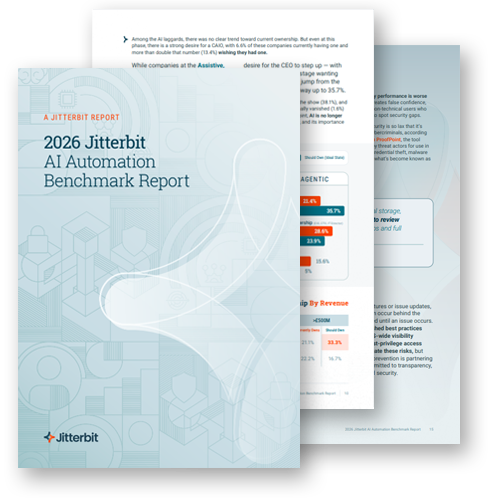 Saiba mais sobre como as organizações estão abordando a governança de IA e a automação empresarial. Baixe o documento gratuito 2026 Jitterbit Relatório de Benchmarking de Automação de IA.
Obter o Relatório
Crie, implemente e gerencie agentes de IA responsáveis com o Jitterbit Harmony
A adoção responsável de IA agêntica exige mais do que escolher o modelo certo. As empresas precisam de sistemas conectados, acesso seguro a dados e controles de governança que mantenham a IA autônoma alinhada aos objetivos de negócios.
Jitterbit Harmony é uma plataforma unificada de low-code, com tecnologia de IA, para integração, orquestração, automação e desenvolvimento de aplicativos. A plataforma Harmony arquitetura de IA em camadas torna possível que as empresas:
- Aproveite a IA com segurança suporte nativo para o MCP
- Integre facilmente agentes de IA com sistemas corporativos complexos, permitindo a governança e a orquestração centralizadas de agentes.
- Implante agentes confiáveis pré-construídos para fluxos de trabalho comuns ou trabalhe com especialistas para criar agentes personalizados
- Monitore e registre o comportamento do agente continuamente
A abordagem de IA com foco na segurança da Jitterbit é apoiada por Certificação ISO 42001. A Jitterbit era a primeira empresa na indústria de automação, integração e desenvolvimento de aplicativos de baixo código para obter esta certificação, significando que ela atende ao padrão internacional para sistemas de gestão de IA. Esta conquista se junta a uma longa lista de certificações de conformidade nacionais e da indústria, bem como a um conjunto robusto de medidas de segurança e conformidade de nível empresarial.
Para saber mais sobre como a plataforma de integração com inteligência artificial da Jitterbit suporta a automação agêntica de forma segura e em escala, entrar em contato com um especialista em IA ou solicitar uma demonstração da plataforma Harmony.
Perguntas frequentes sobre governança do Agentic AI
O que são “agentes ocultos”?
Agentes de IA invisíveis são agentes criados sem aprovação ou supervisão do departamento de TI. Por exemplo, um desenvolvedor pode implementar um agente de IA que monitora continuamente sua base de código, analisa problemas e os resolve automaticamente para melhorar a produtividade. Quando a TI fica de fora, aumenta o risco de esse agente se comportar de maneira inesperada ou agir sobre dados aos quais ele nem deveria ter acesso.
As empresas podem reduzir os agentes invisíveis criando caminhos de desenvolvimento aprovados, mantendo um registro de agentes e exigindo revisão de segurança antes que sistemas autônomos acessem ferramentas corporativas.
O que significa governança em tempo de execução?
Governança em tempo de execução significa monitorar e controlar o comportamento do agente de IA enquanto o agente opera, e não apenas durante o projeto ou a implantação.
O que é a ISO 42001 e por que ela é importante para agentes de IA?
A ISO 42001 é o padrão internacional para sistemas de gestão de inteligência artificial, abrangendo controles documentados, avaliação de riscos e supervisão contínua de implementações de IA. Ela fornece uma base auditada de forma independente para as alegações de responsabilidade feitas por um fornecedor.